Stát i firmy dnes o lidech shromažďují nadměrné množství údajů: státní registry, KYC databáze, e-faktury, eKasa (slovenský systém povinných online pokladen). Dříve či později některá z těchto databází unikne. Přesně to se stalo koncem září 2026 v Polsku. Útočníci se dostali na servery populární fakturační služby Fakturownia, přes kterou firmy posílají faktury i do státního systému povinné e-faktury KSeF. Podle vyjádření samotné firmy se incident týká každého účtu a mohly uniknout názvy, daňová čísla a adresy firem i jejich odběratelů, částky z faktur, platby s čísly účtů a API klíče.
Když databáze unikne, riziko nesou lidé, jejichž údaje skončily na darknetu. Úřad jim pošle informační dopis, firma omluvný e-mail a odškodnění nedostane téměř nikdo.
Osobně znám člověka, jehož KYC údaje unikly. Podvodníci se s jeho údaji registrovali na kryptoburzách a na jeho jméno opakovaně páchali podvody v různých zemích. Přestože požádal o nové doklady, je úplně zoufalý, protože jeho jméno a příjmení je už na černé listině obrovského množství služeb. Nic z toho se nemuselo stát, kdyby nebyl nucen projít KYC procesem, který pro to, co potřeboval udělat, vůbec nebyl nezbytný.
Francie: od úniku údajů k únosům
Podle analýzy Chainalysis ze srpna 2026 měla Francie před rokem 2025 jen několik známých násilných útoků na držitele kryptoměn. V roce 2025 jich bylo 19 a jen za první pololetí 2026 už 30. Francouzský ministr vnitra Laurent Nuñez koncem června 2026 hovořil o více než 70 zdokumentovaných případech. Ve více než 40 % francouzských případů útočníci nešli po samotném držiteli kryptoměn, ale po jeho příbuzných.
Za nejpravděpodobnější příčinu Chainalysis označuje únik údajů. Zaměstnanec daňové správy v pařížském regionu měl v roce 2024 ukrást a prodat zločincům složky bohatých držitelů kryptoměn: jména, adresy, telefonní čísla, majetek a daňové záznamy.
Média v této souvislosti popisují případ bývalé zaměstnankyně finančního úřadu v Bobigny, která podle vyšetřovatelů vyhledávala v daňovém systému investory do kryptoměn i adresu vězeňského dozorce, kterého v září 2024 brutálně napadli doma. Přiznala, že informace předávala dál; vyšetřovatelé u ní našli hotovostní vklady a převody přes Western Union.
V létě 2026 navíc útočníci s ukradenými přihlašovacími údaji vytáhli z francouzské daňové správy DGFiP údaje o 678 000 lidech a firmách. Stát údaje shromažďuje a neumí je ochránit.
Hardcore řešení: basa za každý únik
Zavést trestněprávní odpovědnost za jakýkoli únik údajů.
Státní úředník by reálně šel do basy, kdyby někdo vyhackoval státní databázi občanů, za kterou odpovídá. Totéž by platilo pro provozovatele KYC databáze, e-faktur či dalších systémů, které ještě před pár lety nikdo nepotřeboval a které dnes slouží jen k plošnému špehování obyvatelstva.
Mělo by to následující efekt:
- Výrazně by se zvýšila bezpečnost všech systémů, které shromažďují jakékoli osobní údaje (hrozila by za to totiž basa).
- Jelikož je bezpečnost drahá a nikdo nechce jít do basy, vznikl by silný tlak na odstranění všech špehovacích mechanismů, které nejsou nezbytné pro fungování služby.
Většina služeb dokáže fungovat bez KYC. Burzy, e-shopy i mobilní operátoři mohou technicky běžet v anonymním nebo pseudonymním režimu. To, že to dnes burzám v EU zakazují MiCA a pravidla AML, je jen důsledek toho, že za únik osobních údajů nikdo nemusí platit, a jejich plošné shromažďování je proto levné. Ostatně anonymní režim je přesně v duchu principu minimalizace údajů z GDPR: podle čl. 5 odst. 1 písm. c) mají být osobní údaje „přiměřené, relevantní a omezené na nezbytný rozsah ve vztahu k účelu, pro který jsou zpracovávány“.
Výsledkem by bylo výrazně lepší soukromí všech občanů. Ubylo by kryptoúnosů i kšeftování se shromážděnými údaji a na darknetových trzích by se dalo koupit mnohem méně uniklých databází.
Pokud někdo chce KYC a plošné špehování, ať je klidně zavede. Ať však zároveň určí konkrétní lidi, kteří za to budou trestněprávně odpovědní a skončí v base, když někdo danou databázi vyhackuje a zneužije.
Jenže to se nikdy nestane, protože stát vás chce špehovat za všech okolností, i za cenu, že tím maximálně ohrozí vaše soukromí. Francouzské oběti kryptoúnosů, o kterých píšeme výše, by o tom mohly vyprávět. A stát samozřejmě nechce a nikdy nebude nést za nic žádnou odpovědnost.
Férovější řešení: cenovka za každý záznam
Basa jen za to, že někoho hacknou, by však nebyla fér. Nehacknutelný systém neexistuje a nikdo by neměl sedět za 0-day zranitelnost, kterou proti němu použil někdo jiný. Férovější a zároveň účinnější verze vypadá takto:
- Pevná náhrada za každý uniklý záznam, vyplacená přímo dotčeným lidem. Automaticky, bez soudů a bez dokazování škody. Například 500 € za záznam s citlivými údaji (rodné číslo, číslo dokladu, podpis), takže únik databáze s milionem lidí by stál 500 milionů €.
- Trestní odpovědnost jen za hrubou nedbalost a zatajení úniku. Hrubou nedbalostí myslím například roky neaktualizovaný systém, hesla uložená v čitelné podobě (plaintext) nebo shromažďování údajů, které služba vůbec nepotřebuje.
- Pokud sběr nařizuje stát, náhradu platí stát. Ano, zaplatíme to všichni z daní. O to viditelnější však bude, kolik nás plošné špehování reálně stojí. Každý nový registr jako e-faktura či povinné KYC by měl v rozpočtu jasnou cenovku.
Efekt: pojišťovny by začaly oceňovat každý uložený záznam. Nejlevnější bezpečností by bylo údaje vůbec neshromažďovat. O tom, kolik dat se vyplatí držet, by tak nerozhodoval úředník, ale trh.
Pokud chcete shromažďovat jakékoli informace, v pořádku, ale musíte se pojistit a vyjde vás to draho. Budete tedy mít jasnou ekonomickou motivaci zajistit, aby se tvorba a dodání vaší služby obešly bez shromažďování osobních údajů.
A lidé, jejichž údaje unikly, by konečně dostali odškodnění. Nejen e-mail typu „Vaše údaje mohly být kompromitovány, doporučujeme změnit si heslo“.
Ekonomové tomu říkají negativní externalita. Dnes je únik údajů jako znečištěná řeka: zisk ze shromažďování má provozovatel, škodu nesou jiní. Pevná náhrada je jen starý princip „znečišťovatel platí“ použitý na data. Bruce Schneier to už v roce 2016 shrnul v eseji Data Is a Toxic Asset: data jsou toxické aktivum a jejich ukládání je nebezpečné.
Proč právě 500 €?
Je to orientační částka pro citlivé údaje. Sazba by měla růst s tím, jak moc může únik člověku ublížit:
- e-mail nebo telefonní číslo: řádově jednotky eur,
- jméno s adresou: desítky eur,
- rodné číslo, číslo dokladu, podpis, zdravotní nebo majetkové údaje: stovky eur,
- adresa spolu s majetkem, tedy přesně to, co ve Francii sloužilo únoscům jako seznam cílů: ještě víc.
Přesně takto by uvažovala pojišťovna. A firma by velmi rychle zjistila, že rodné číslo zákazníka k dodání služby nepotřebuje.
Příklad ze Slovenska
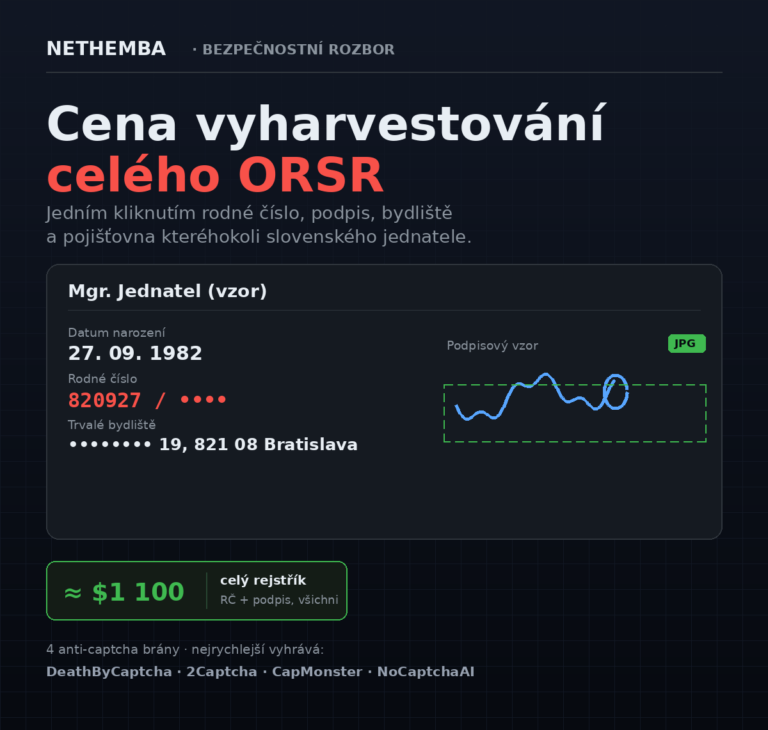
Od 17. srpna 2026 slovenský obchodní rejstřík ze zákona veřejně zpřístupňuje rodná čísla, adresy trvalého pobytu, čísla občanských průkazů a podpisové vzory jednatelů a společníků zhruba půl milionu firem. Jde o statisíce lidí. Zveřejnění je horší než únik, protože je natrvalo a pro každého, takže by se mělo počítat stejně. Při 500 € za záznam by stát za toto jediné legislativní rozhodnutí zaplatil stovky milionů eur. Myslím, že při takové cenovce by si to parlament rozmyslel.
Dnes to funguje obráceně
GDPR sice v čl. 82 dává každému, komu porušení způsobilo škodu, právo na náhradu, ale tu si musí vysoudit a škodu prokázat. Samotné porušení GDPR k odškodnění nestačí, jak v roce 2023 potvrdil Soudní dvůr EU v rozsudku C-300/21 (Österreichische Post). A pokuty od dozorových úřadů jdou do státního rozpočtu, ne lidem, jejichž údaje unikly.
Co na to GDPR: nejlepší je neshromažďovat
Není to žádná exotika. GDPR přesně tohle doporučuje už dnes, jen oběti z toho nemají nic:
- Neshromažďovat vůbec. Podle čl. 25 odst. 2 GDPR se mají standardně zpracovávat „pouze osobní údaje, jež jsou pro každý konkrétní účel daného zpracování nezbytné“. Týká se to množství údajů, rozsahu zpracování, doby uložení i toho, kdo k nim má přístup.
- Anonymizovat. Na anonymní údaje se GDPR podle bodu odůvodnění 26 vůbec nevztahuje a skutečně anonymní údaj nikoho neohrozí, ani když unikne. Skutečná anonymizace je však těžší, než se zdá. Už v roce 2000 Latanya Sweeney ukázala, že PSČ, datum narození a pohlaví stačí k jednoznačné identifikaci 87 % obyvatel USA. Odstranit z databáze jméno nestačí.
- Pseudonymizovat. Pokud to bez osobních údajů opravdu nejde, čl. 25 odst. 1 a čl. 32 odst. 1 písm. a) uvádějí pseudonymizaci a šifrování jako základní ochranná opatření. Jak na to prakticky, rozebírá Evropský sbor pro ochranu osobních údajů v pokynech 01/2025 k pseudonymizaci a v pokynech 4/2019 k záměrné a standardní ochraně osobních údajů.
Pevná náhrada za každý uniklý záznam by z těchto doporučení udělala tvrdou ekonomickou realitu.
Námitky
„KYC je nezbytné v boji proti praní špinavých peněz.“ Důkazy o jeho účinnosti jsou velmi slabé. Podle analýzy Ronalda Pola (2020) zasáhnou pravidla proti praní špinavých peněz méně než 0,1 % výnosů z trestné činnosti. Cenu za ně platí všichni zákazníci, jejichž údaje se shromažďují, a při úniku i svým soukromím.
„To by firmy položilo.“ Ty, které shromažďují mnohem víc, než potřebují, ano. O to přesně jde. Firma, která drží jen nezbytné údaje, zaplatí za pojištění málo.
„Jak zjistit, ze které databáze únik pochází?“ Uniklé databáze se dají většinou přiřadit podle struktury a obsahu. Poctivý provozovatel si navíc může do databáze vložit kontrolní záznamy (canary records): pokud se v uniklých datech neobjeví, snadno prokáže, že únik nepochází od něj. A i proto má být zatajení úniku trestné.
Co by to znamenalo pro nás jako firmu
Řešení s pevnou náhradou si jako majitel firmy dovedu představit i vůči našim zákazníkům, o kterých shromažďujeme informace. A přijde mi férové.
Jako firma však nemůžeme o klientech neshromažďovat vůbec nic. Faktura musí podle § 74 slovenského zákona o DPH obsahovat jméno, adresu a DIČ (IČ DPH) odběratele a podle § 76 ji musíme 10 let uchovávat.
Přestože bychom rádi poskytovali naše služby anonymně a za anonymní kryptoměny, bohužel to nejde. Platit u nás můžete i stablecoiny se slevou 4 %, fakturu se jménem a adresou však vystavit musíme. Stát nás nutí shromažďovat osobní informace zákazníků a následně je i chránit.
Podobně to mají mobilní operátoři. V Česku si předplacenou SIM kartu stále koupíte bez identifikace. Slovenský operátor musí podle § 86 odst. 2 písm. b) slovenského zákona o elektronických komunikacích získat a evidovat údaje i o zákazníkovi s předplacenou kartou, a to v rozsahu § 110 odst. 2 písm. a): jméno, adresu trvalého pobytu, rodné číslo, číslo občanského průkazu a státní příslušnost.
Tlak na odškodnění obětí by podle mě posunul i tuto legislativu. Pojištění pro případ úniku by bylo pro slovenského operátora, který musí evidovat rodná čísla zákazníků s předplacenkou, dražší než pro českého, který to dělat nemusí.
Jak se dá povinné registraci SIM karty alespoň částečně vyhnout, jsme psali v článku Jak maximálně zabezpečit anonymitu při mobilním přístupu k internetu.
Ekonomické pobídky by způsobily, že by se ve společnosti shromažďovaly jen takové informace, které jsou skutečně nezbytné k dodání či poskytnutí služby. Ne nadměrné shromažďování, které vyplývá z toho, že stát a jeho úředníci chtějí mít maximální kontrolu nad obyvatelstvem (KYC, eKasa, e-faktura atd.).
Na závěr
Údaje, které neshromažďujete, nemohou uniknout, nedají se prodat a nikdo kvůli nim nezaklepe na dveře vaší rodiny.
Dokud provozovatel nemusí oběti odškodnit, bude pro něj únik databáze levnější než její zabezpečení a stát i firmy budou shromažďovat všechno.
Stačí dát každému záznamu cenu a o zbytek se postará trh.