Pečujeme o Vaši
bezpečnost
Nethemba je slovenská bezpečnostní IT společnost založená v roce 2007 specializující se primárně na bezpečnost webových aplikací a penetrační testy. Tvoří ji specialisté s dlouholetými zkušenostmi v oblasti bezpečnosti. Kromě širokého portfolia, které zahrnuje intranetové a lokální systémové audity, digitální forenzní analýzy, audity bezdrátových sítí a bezpečný návrh VoIP se Nethemba jako jediná na Slovensku a v Čechách věnuje bezpečnostním auditem RFID technologií a aktivnímu výzkumu v oblasti bezpečnosti, což demonstruje pravidelnými prezentacemi na konferencích po celém světě.

We care about
your security.
Nethemba is a leading Slovak IT security firm specialized in web security, penetration testing, and RFID security audits. Since 2007, we’ve been securing businesses with cutting-edge research and expertise, trusted by companies worldwide.

Naše služby

Aplikační bezpečnost

Síťová a systémová bezpečnost
BLOG
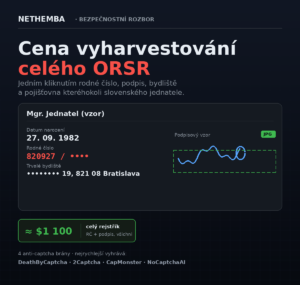
Postavili jsme ORSR agregátor a spočítali cenu vyharvestování celého ORSR (rodné číslo, podpis a pojišťovnu každého slovenského podnikatele)
Za jeden večer jsme pomocí AI postavili ORSR agregátor: jedním kliknutím rodné číslo, podpis, adresu i pojišťovnu kteréhokoli slovenského jednatele. A spočítali jsme cenu stažení celého rejstříku: cena použitého notebooku.
Čítajte viacStát jako největší hrozba soukromí
Nesmyslný slovenský zákon zveřejnil rodná čísla, adresy a podpisové vzory jednatelů — a není to chyba, je to napsáno v § 100 odst. 3. Jsme přesvědčeni, že největší hrozbou pro soukromí občanů je dnes samotný...
Čítajte viacLetní novinky 2026: spojte dvě hackerské slevy 13,37 % (až ~25 % na vše) + AI-asistované testování, kterému můžete věřit
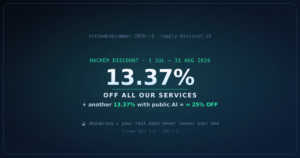
Léto je tu — a s ním i naše oblíbená tradice. Hackerská sleva 13,37 % se vrací. Letos jdeme ale ještě dál: můžete přidat druhou slevu 13,37 % a jsme naprosto transparentní v tom, jak...
Čítajte viachttps://github.com/Sequester-AG/bug-bounty-triage
https://x.com/Zaddyzaddy/status/2108649164615696874
Any open model whose weights have been edited can carry a backdoor, whether it's a task-specific fine-tune, a merged adapter or an abliterated build.
https://projectdiscovery.io/research/how-abliterated-models-can-get-you-pwned
Routstr has a confidential mode. Your client talks TLS 1.3 directly to the upstream provider (Venice, for my node), and the Routstr node in between only relays encrypted records. Client and node compute the TLS keys together, so the node can add its API key without ever seeing your prompt or the answer, and it can't change a single byte of the response, tool calls included. Zero-knowledge proofs pin the model and the token cap, and you pay for the usage the provider itself reported. All of this rests on math and on the certificates you already trust, with no enclave or special hardware anywhere.
It works today on routstr.cypherpunk.today, through routstrd (I'm running opencode agents on it) and right in the browser, where the page does every check itself. It's new and experimental, so please try it and tell me what breaks.
Blog: https://juraj.bednar.io/en/blog-en/2026/10/10/confidential-inference-on-routstr-without-trusted-hardware/
Try it in the browser: https://jooray.github.io/routstr-confidential-pwa/
Paper: https://github.com/jooray/routstr-confidential/blob/HEAD/paper/paper.pdf
Code: https://github.com/jooray/routstr-confidential


