


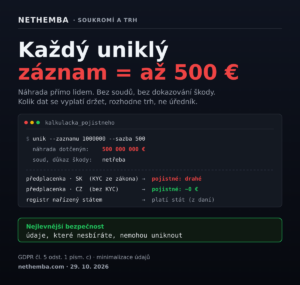
Tržní způsob, jak omezit nadměrné plošné shromažďování údajů (státní registry, KYC databáze, e-faktury atd.)
Pevná náhrada za každý uniklý záznam, vyplacená přímo lidem, by omezila plošné shromažďování údajů účinněji než jakýkoli úřad. Nejlevnější bezpečností by bylo údaje vůbec neshromažďovat.
Chcem vedieť viac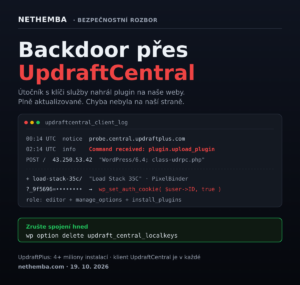
Kritický bezpečnostní problém UpdraftCentral: útočník s klíči služby nahrál backdoor na naše weby
V noci na 19. října 2026 útočník zneužil službu UpdraftCentral, která je součástí zálohovacího pluginu UpdraftPlus s více než 4 miliony instalací, a na dva z našich tří webů nahrál backdoor. Naše weby byly plně aktualizované a chyba nebyla na naší straně: útočník podepisoval příkazy platnými klíči, které generuje a uchovává služba UpdraftCentral Cloud. Zveřejňujeme rozbor backdooru, indikátory kompromitace a postup, jak si zkontrolovat vlastní weby. Výrobce později potvrdil, že útočník získal zákaznickou databázi teamupdraft.com včetně klíčů UpdraftCentral.
Chcem vedieť viac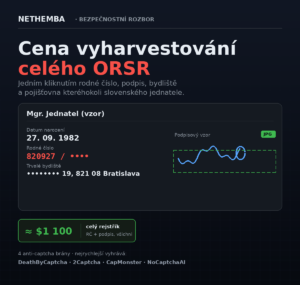
Postavili jsme ORSR agregátor a spočítali cenu vyharvestování celého ORSR (rodné číslo, podpis a pojišťovnu každého slovenského podnikatele)
Za jeden večer jsme pomocí AI postavili ORSR agregátor: jedním kliknutím rodné číslo, podpis, adresu i pojišťovnu kteréhokoli slovenského jednatele. A spočítali jsme cenu stažení celého rejstříku: cena použitého notebooku.
Chcem vedieť viac
Stát jako největší hrozba soukromí
Nesmyslný slovenský zákon zveřejnil rodná čísla, adresy a podpisové vzory jednatelů — a není to chyba, je to napsáno v § 100 odst. 3. Jsme přesvědčeni, že největší hrozbou pro soukromí občanů je dnes samotný stát.
Chcem vedieť viac
Letní novinky 2026: spojte dvě hackerské slevy 13,37 % (až ~25 % na vše) + AI-asistované testování, kterému můžete věřit
Léto je tu — a s ním i naše oblíbená tradice. Hackerská sleva 13,37 % se vrací. Letos jdeme ale ještě dál: můžete přidat druhou slevu 13,37 % a jsme naprosto transparentní v tom, jak — a jestli vůbec — se AI dostane k vašim datům. 1. Letní hackerská sleva: 13,37 % na vše Po […]
Chcem vedieť viac
Jak vytvořit samoreplikující, autonomní AI (kterou nepůjde snadno vypnout)
Praktický pohled na to, jak dnešní protokoly a služby už dnes umožňují vytvořit samoreplikující autonomní AI — anonymní krypto peněženky, no-KYC VPS/GPU poskytovatelé, cenzuře odolná inference, Nostr koordinace a důsledky.
Chcem vedieť viac
Letní novinky: Hackerská sleva 13,37 % na všechny naše služby + skvělá vzdělávací hackerská videa + uvidíme se na WHY2025!
Pro naše věrné i nové zákazníky nabízíme hackerskou slevu 13,37 % na všechny naše penetrační testy a bezpečnostní audity, na které obdržíme závaznou objednávku do 31. 8. 2025 a zároveň je zahájíme do 31. 8. 2025. Pokud plánujete penetrační testování nebo bezpečnostní audity v tomto roce, přesuňte je již na léto! Nejenže ušetříte, ale můžeme […]
Chcem vedieť viac
Hľadáme bezpečnostného experta na mobilné aplikácie
Popis práce: Hľadanie bezpečnostných zraniteľností v Android a/alebo iOS aplikáciach a v najpestrejších webových aplikáciach a webových službách. Testovanie mobilných aplikácií zahrňuje detailné otestovanie mobilných aplikácií a príslušných webových služieb v súlade s OWASP Mobile Security Testing Guide, testovanie webových aplikácii je obvykle realizované podľa OWASP Web Testing Guide. Výsledok testovania je zdokumentovaný tvorbou výslednej […]
Chcem vedieť viac
Red Teaming – Odoláte profesionálnímu útoku?
1 Co je Red Teaming? V následujícím článku si vysvětlíme, co přesně znamená „Red Teaming“, v čem se liší od tradičních penetračních testů, v čem je přístup „Red Teaming“ unikátní a proč nejlépe simuluje reálný koordinovaný útok. V Nethemba jsme „Red Teaming“ vykonávali mnoho let předtím než se v technické veřejnosti tento termín ujal – […]
Chcem vedieť viac
Příručka našeho zákazníka III
Toto je třetí pokračování článku Příručka našeho zákazníka I a Příručka našeho zákazníka II. Opakované testy a bug bounty program Výsledky provedeného penetračního testu nebo bezpečnostního auditu se vztahují vždy jen na konkrétní datum, kdy zákazník od nás obdrží výslednou zprávu. My, ani žádná jiná IT security firma na světě nedokáže garantovat, že daná aplikace nebude […]
Chcem vedieť viac
Příručka našeho zákazníka II
Toto je druhé pokračování článku Příručka našeho zákazníka I – Jaký penetrační test nebo bezpečnostní audit potřebuji? (RFI). Chci nabídku, co ode mě potřebujete? (RFP) Pokud již přesně víte, o jaké penetrační testy nebo bezpečnostní audity máte zájem, tak nás neváhejte kontaktovat. Můžete to učinit i bezpečným, šifrovaným způsobem – zaslat nám S/MIME nebo PGP […]
Chcem vedieť viac
Příručka našeho zákazníka I
Vše, co jste chtěli vědět o našich službách v IT bezpečnosti Cílem následujícího dokumentu je na základě našich 14-letých zkušeností v oblasti etického hackování (provedených stovky penetračních testů a bezpečnostních auditů pro množství našich zákazníků) vysvětlit jak si vybrat vhodný penetrační test nebo bezpečnostní audit, a to tak, aby byl v souladu s vašimi očekáváními […]
Chcem vedieť viac