
Staráme sa o Vašu bezpečnosť
Nethemba je slovenská bezpečnostná IT spoločnosť založená v roku 2007 špecializujúca sa primárne na bezpečnosť webových aplikácií a penetračné testy. Tvoria ju špecialisti s dlhoročnými skúsenosťami v oblasti bezpečnosti. Okrem širokého portfólia, ktoré zahŕňa intranetové a lokálne systémové audity, digitálne forenzné analýzy, audity bezdrôtových sietí, či bezpečný návrh VoIP, Nethemba ako jediná na Slovensku a v Čechách ponúka bezpečnostné audity RFID technológií a venuje sa aktívnemu výskumu v oblasti bezpečnosti, čo demonštruje pravidelnými prezentáciami na konferenciách po celom svete.

We care about
your security.
Nethemba is a leading Slovak IT security firm specialized in web security, penetration testing, and RFID security audits. Since 2007, we’ve been securing businesses with cutting-edge research and expertise, trusted by companies worldwide.

Naše služby


Sieťová a systémová bezpečnosť
BLOG
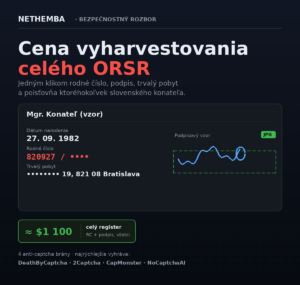
Postavili sme ORSR agregátor a vypočítali cenu vyharvestovania celého ORSR (rodné číslo, podpis a poisťovňu každého slovenského podnikateľa)
Za jeden večer sme pomocou AI postavili ORSR agregátor: jedným klikom rodné číslo, podpis, trvalý pobyt aj zdravotnú poisťovňu ľubovoľného konateľa. A vypočítali sme, že celý register sa dá stiahnuť za cenu použitého notebooku.
Čítajte viacŠtát ako najväčšia hrozba súkromia
Zákon č. 29/2026 Z. z. zverejnil rodné čísla, adresy a podpisové vzory slovenských konateľov — nie je to chyba, je to napísané v nezmyselnom, súkromie ohrozujúcom zákone. Sme presvedčení, že najväčšou hrozbou pre súkromie občanov je dnes samotný štát.
Čítajte viaceFaktúra vs. GDPR a profesijná mlčanlivosť: čo štát nepovedal pol miliónu firiem
Zákon o e-faktúre neobsahuje ani jednu zmienku o ochrane osobných údajov. Advokátska komora žiadala ochranu identity klientov — zamietnuté. Tajná služba žiadala to isté pre seba — schválené.
Čítajte viachttps://github.com/Sequester-AG/bug-bounty-triage
https://x.com/Zaddyzaddy/status/2108649164615696874
Any open model whose weights have been edited can carry a backdoor, whether it's a task-specific fine-tune, a merged adapter or an abliterated build.
https://projectdiscovery.io/research/how-abliterated-models-can-get-you-pwned
Routstr has a confidential mode. Your client talks TLS 1.3 directly to the upstream provider (Venice, for my node), and the Routstr node in between only relays encrypted records. Client and node compute the TLS keys together, so the node can add its API key without ever seeing your prompt or the answer, and it can't change a single byte of the response, tool calls included. Zero-knowledge proofs pin the model and the token cap, and you pay for the usage the provider itself reported. All of this rests on math and on the certificates you already trust, with no enclave or special hardware anywhere.
It works today on routstr.cypherpunk.today, through routstrd (I'm running opencode agents on it) and right in the browser, where the page does every check itself. It's new and experimental, so please try it and tell me what breaks.
Blog: https://juraj.bednar.io/en/blog-en/2026/10/10/confidential-inference-on-routstr-without-trusted-hardware/
Try it in the browser: https://jooray.github.io/routstr-confidential-pwa/
Paper: https://github.com/jooray/routstr-confidential/blob/HEAD/paper/paper.pdf
Code: https://github.com/jooray/routstr-confidential


