18.2.2012 mal náš kolega Norbert Szetei zaujímavú prezentáciu o písaní a tvorbe exploitov na konferencii Security Session 2012 v Brne. Okrem klasických „buffer overflow“ exploitov sa venoval aj pokročilejším technikám (W^X, ASLR, Canary) ako aj tvorbe ROP exploitov (Return Oriented Programming). Na konci svojej prezentácie interaktívne napísal funkčný exploit ľahko preportovateľný do Metasploitu. Samotná prezentácia k dispozícii tu.
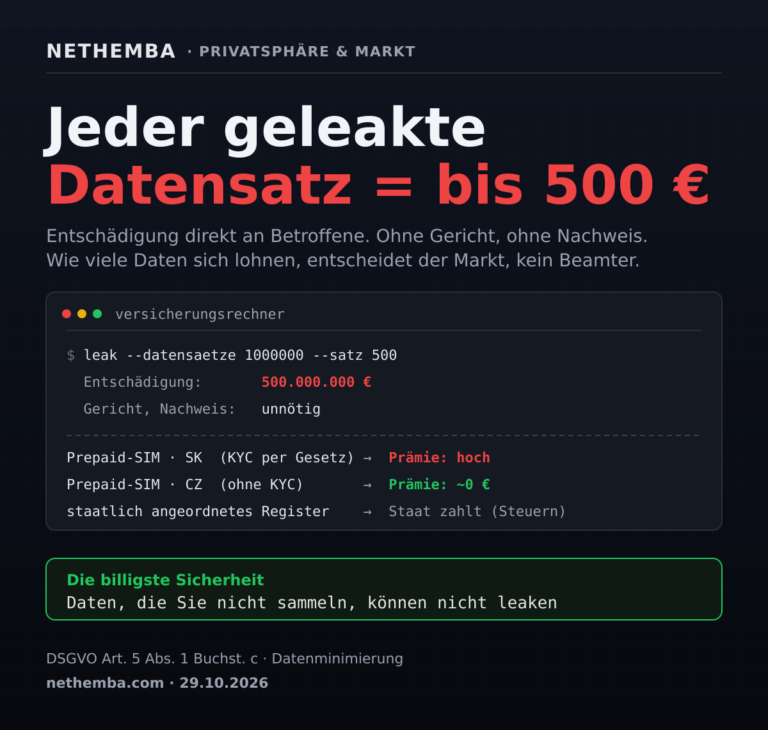
Ein marktwirtschaftlicher Weg, die übermäßige flächendeckende Datensammlung einzudämmen (staatliche Register, KYC-Datenbanken, E-Rechnungen usw.)
Solange ein Datenleck den Betreiber nichts kostet, sammeln Staat und Unternehmen alles. Eine feste Entschädigung für jeden geleakten Datensatz, direkt an die Betroffenen ausgezahlt, würde übermäßige Datensammlung unrentabel machen – um den Rest kümmert sich der Markt.