18.2.2012 mal náš kolega Norbert Szetei zaujímavú prezentáciu o písaní a tvorbe exploitov na konferencii Security Session 2012 v Brne. Okrem klasických „buffer overflow“ exploitov sa venoval aj pokročilejším technikám (W^X, ASLR, Canary) ako aj tvorbe ROP exploitov (Return Oriented Programming). Na konci svojej prezentácie interaktívne napísal funkčný exploit ľahko preportovateľný do Metasploitu. Samotná prezentácia k dispozícii tu.
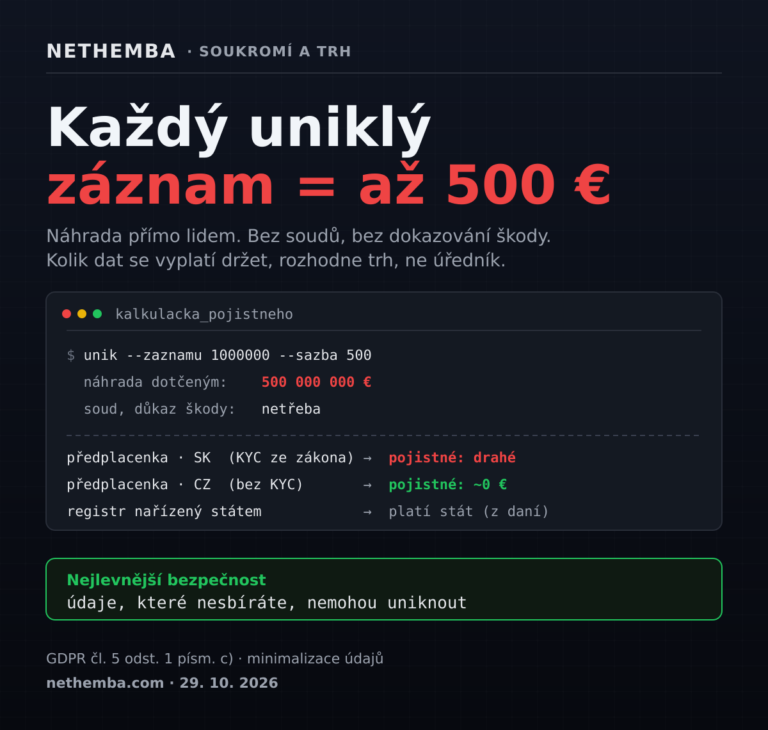
Tržní způsob, jak omezit nadměrné plošné shromažďování údajů (státní registry, KYC databáze, e-faktury atd.)
Pevná náhrada za každý uniklý záznam, vyplacená přímo lidem, by omezila plošné shromažďování údajů účinněji než jakýkoli úřad. Nejlevnější bezpečností by bylo údaje vůbec neshromažďovat.