chroot-restrict sftp only access and full shell ssh login with no chroot restrictions for the same unix account HOWTO

chroot-restrict sftp only access and full shell ssh login with no chroot restrictions for the same unix account HOWTO

A few days ago I’ve tried to figure out, if it’s possible to chroot-restrict sftp only access to some files for particuler user account, while allowing for full shell ssh login with no chroot restrictions from some company internal ip addresses for this same unix account.
It is indeed possible, here is the sample config, where we enable full  shell access for user „user1“ from internal trusted IP addresses 10.0.0.1, 192.168.3.6 and 10.0.8.0/24 subnet, while access with this same account from any other IP address is chrooted, disabling TCP and X11 forwarding and login is also permitted with password in addition to private/pubic key authorization.
As usual, for chrooted access to work, /home/user1homedir must be root-owned and have proper permissions.

# extract from main sshd_config file                                          
PasswordAuthentication no                                                     
AllowTcpForwarding yes                                                        
Subsystem sftp internal-sftp                                                   

# restrictions for unix account "user1" from all IP addresses except          
10.0.0.1, 192.168.3.6 and 10.0.8.0/24                                         
Match User user1 Address *,!10.0.0.1,!192.168.3.6,!10.0.8.0/24                
    PasswordAuthentication yes                                                
    AllowTcpForwarding no                                                     
    X11Forwarding no                                                          
    ChrootDirectory /home/user1homedir                                        
    ForceCommand internal-sftp
 

more insights

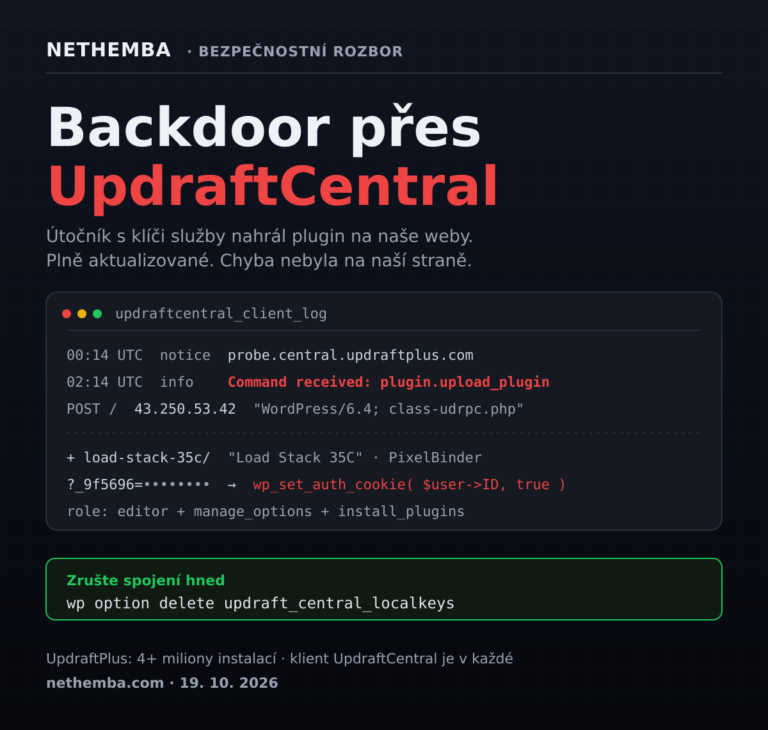
Kritický bezpečnostní problém UpdraftCentral: útočník s klíči služby nahrál backdoor na naše weby

V noci na 19. října 2026 útočník zneužil službu UpdraftCentral, která je součástí zálohovacího pluginu UpdraftPlus s více než 4 miliony instalací, a na dva z našich tří webů nahrál backdoor. Naše weby byly plně aktualizované a chyba nebyla na naší straně: útočník podepisoval příkazy platnými klíči, které generuje a uchovává služba UpdraftCentral Cloud. Zveřejňujeme rozbor backdooru, indikátory kompromitace a postup, jak si zkontrolovat vlastní weby. Výrobce později potvrdil, že útočník získal zákaznickou databázi teamupdraft.com včetně klíčů UpdraftCentral.

Read more >
Rozlomená pečeť obchodního rejstříku, ze které unikají záznamy s rodnými čísly

Stát jako největší hrozba soukromí

Nesmyslný slovenský zákon zveřejnil rodná čísla, adresy a podpisové vzory jednatelů — a není to chyba, je to napsáno v § 100 odst. 3. Jsme přesvědčeni, že největší hrozbou pro soukromí občanů je dnes samotný stát.

Read more >