Byť eticky konzistentný a nepracovať pre štát znamená dobrovoľne sa pripraviť o veľkú časť zisku, ktorú dostáva teraz naša konkurencia.
Tento príjem nám reálne chýba, svoje rozhodnutie nepracovať pre štát zmeniť ale nechceme a uvedenú situáciu vnímame ako VÝZVU zlepšovať naše doterajšie konkurenčné výhody a pracovať na akýchkoľvek nových.
Ceníme si našich zákazníkov a našich podporovateľov a vyhlasujeme verejnú súťaž o zaujímavé nápady a služby, ktoré Vám chýbajú u iných IT bezpečnostných spoločností a ktoré by ste na našej firme ocenili.
Svoje nápady a zlepšenia môžete posielať do 30.4.2015 na adresu <info@nethemba.com>.
Víťazný nápad, ktorý v našej spoločnosti implementujeme, oceníme pobytom a vstupom na výbornej IT bezpečnostnej konferencii CONFidence 2015 v Krakove s našimi kolegami, ktorá sa uskutoční koncom mája 2015.
Všetky ostatné realizované nápady oceníme vybranou knihou z oblasti IT bezpečnosti.
Spúšťame ekonomickú blokádu voči štátnym projektom a ponúkame zľavy tým, ktorí sa k nám pridajú
Koncom roka 2014 spúšťame ekonomickú blokádu (nepracujemeprestat.sk) s čím súvisi aj pozitívna diskriminácia spoločností, ktoré sa k nám pridajú alebo sú nám sympatické.
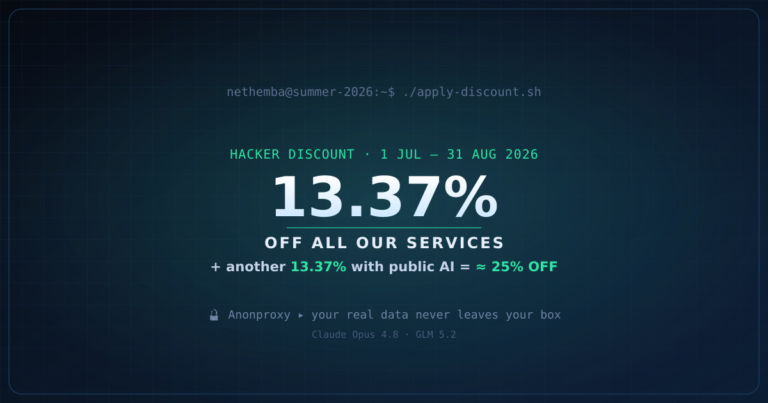
1. Všetkým firmám, ktoré sa pridajú k nášmu manifestu nepracovať pre štát ponúkame zľavu 13.37% na všetky naše služby.
2. Všetkým firmám, ktoré sa rozhodnú svojimi službami priamo konkurovať štátu (napríklad v oblasti zdravotníctva, dopravy atď) ponúkame 10% zľavu na všetky naše služby.
3. Všetkým firmám, ktoré sa rozhodnú naše faktúry uhradiť namiesto fiat peňazí v kryptomene (bitcoin alebo litecoin) ponúkame 10% zľavu na všetky naše služby.
Zľavy nie sú kumulatívne.