18.2.2012 mal náš kolega Norbert Szetei zaujímavú prezentáciu o písaní a tvorbe exploitov na konferencii Security Session 2012 v Brne. Okrem klasických „buffer overflow“ exploitov sa venoval aj pokročilejším technikám (W^X, ASLR, Canary) ako aj tvorbe ROP exploitov (Return Oriented Programming). Na konci svojej prezentácie interaktívne napísal funkčný exploit ľahko preportovateľný do Metasploitu. Samotná prezentácia k dispozícii tu.
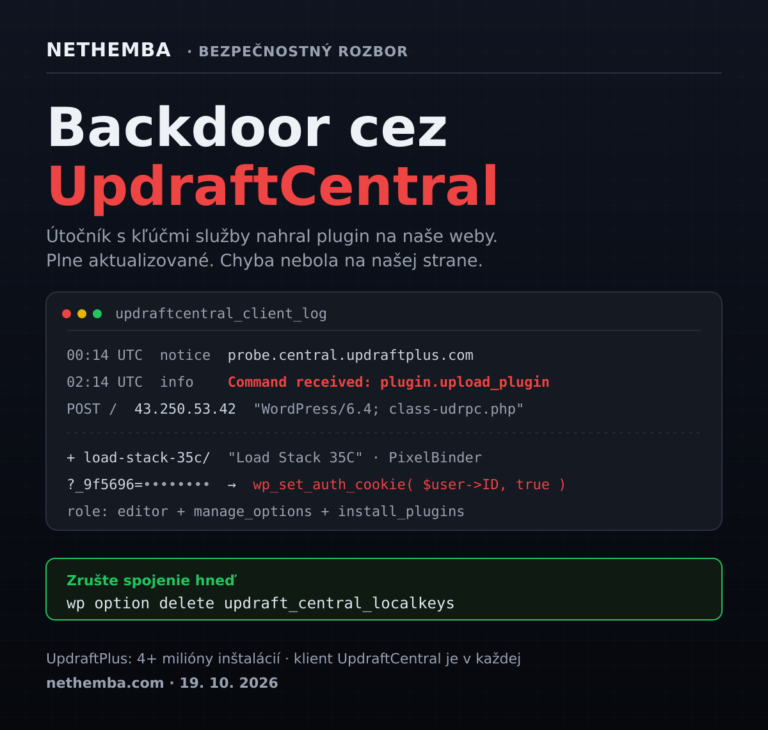
Kritický bezpečnostný problém UpdraftCentral: útočník s kľúčmi služby nahral backdoor na naše weby
V noci na 19. októbra 2026 útočník zneužil službu UpdraftCentral, ktorá je súčasťou zálohovacieho pluginu UpdraftPlus s viac ako 4 miliónmi inštalácií, a na dva z našich troch webov nahral backdoor. Naše weby boli plne aktualizované a chyba nebola na našej strane: útočník podpisoval príkazy platnými kľúčmi, ktoré generuje a uchováva služba UpdraftCentral Cloud. Zverejňujeme rozbor backdooru, indikátory kompromitácie a postup, ako si skontrolovať vlastné weby. Výrobca neskôr potvrdil, že útočník získal zákaznícku databázu teamupdraft.com vrátane kľúčov UpdraftCentral.