Štát aj firmy dnes o ľuďoch zbierajú nadmerné množstvo údajov: štátne registre, KYC databázy, e-faktúry, eKasa. Skôr či neskôr niektorá z týchto databáz unikne. Presne to sa stalo koncom septembra 2026 v Poľsku. Útočníci sa dostali na servery populárnej fakturačnej služby Fakturownia, cez ktorú firmy posielajú faktúry aj do štátneho systému povinnej e-faktúry KSeF. Podľa vyjadrenia samotnej firmy sa incident týka každého účtu a mohli uniknúť názvy, daňové čísla a adresy firiem aj ich odberateľov, sumy z faktúr, platby s číslami účtov a API kľúče.
Keď databáza unikne, riziko nesú ľudia, ktorých údaje skončili na darknete. Úrad im pošle informačný list, firma ospravedlňujúci e-mail a odškodnenie nedostane takmer nikto.
Osobne poznám človeka, ktorého KYC údaje unikli. Podvodníci sa s jeho údajmi registrovali na kryptoburzách a na jeho meno opakovane páchali podvody v rôznych krajinách. Hoci požiadal o nové doklady, je úplne zúfalý, lebo jeho meno a priezvisko je už blacklistované obrovským množstvom služieb. Nič z toho sa nemuselo stať, keby nebol nútený prejsť KYC procesom, ktorý na to, čo potreboval spraviť, vôbec nebol nevyhnutný.
Francúzsko: od úniku údajov k únosom
Podľa analýzy Chainalysis z augusta 2026 malo Francúzsko pred rokom 2025 len niekoľko známych násilných útokov na držiteľov kryptomien. V roku 2025 ich bolo 19 a len za prvý polrok 2026 už 30. Francúzsky minister vnútra Laurent Nuñez koncom júna 2026 hovoril o viac ako 70 zdokumentovaných prípadoch. Vo viac ako 40 % francúzskych prípadov útočníci nešli po samotnom držiteľovi kryptomien, ale po jeho príbuzných.
Za najpravdepodobnejšiu príčinu Chainalysis označuje únik údajov. Zamestnanec daňovej správy v parížskom regióne mal v roku 2024 ukradnúť a predať zločincom zložky bohatých držiteľov kryptomien: mená, adresy, telefónne čísla, majetok a daňové záznamy.
Médiá v tejto súvislosti opisujú prípad bývalej zamestnankyne daňového úradu v Bobigny, ktorá podľa vyšetrovateľov vyhľadávala v daňovom systéme investorov do kryptomien aj adresu väzenského dozorcu, ktorého v septembri 2024 brutálne napadli doma. Priznala, že informácie odovzdávala ďalej; vyšetrovatelia u nej našli hotovostné vklady a prevody cez Western Union.
V lete 2026 navyše útočníci s ukradnutými prihlasovacími údajmi vytiahli z francúzskej daňovej správy DGFiP údaje o 678 000 ľuďoch a firmách. Štát údaje zbiera a nevie ich ochrániť.
Hardcore riešenie: basa za každý únik
Zaviesť trestnoprávnu zodpovednosť za akýkoľvek únik údajov.
Štátny úradník by reálne išiel do basy, keby niekto vyhackoval štátnu databázu občanov, za ktorú zodpovedá. To isté by platilo pre prevádzkovateľa KYC databázy, e-faktúr či ďalších systémov, ktoré ešte pred pár rokmi nikto nepotreboval a ktoré dnes slúžia len na plošné špehovanie obyvateľstva.
Malo by to nasledujúci efekt:
- Výrazne by sa zvýšila bezpečnosť všetkých systémov, ktoré zbierajú akékoľvek osobné údaje (hrozila by za to totiž basa).
- Keďže bezpečnosť je drahá a nikto nechce ísť do basy, vznikol by silný tlak na odstránenie všetkých špehovacích mechanizmov, ktoré nie sú nevyhnutné na fungovanie služby.
Väčšina služieb dokáže fungovať bez KYC. Burzy, e-shopy aj mobilní operátori môžu technicky bežať v anonymnom alebo pseudonymnom režime. To, že burzám to dnes v EÚ zakazujú MiCA a AML pravidlá, je len dôsledok toho, že za únik osobných údajov nikto nemusí platiť, a ich plošné zbieranie je preto lacné. Napokon, anonymný režim je presne v duchu princípu minimalizácie údajov z GDPR: podľa čl. 5 ods. 1 písm. c) majú byť osobné údaje „primerané, relevantné a obmedzené na rozsah, ktorý je nevyhnutný vzhľadom na účely, na ktoré sa spracúvajú“.
Výsledkom by bolo výrazne lepšie súkromie všetkých občanov. Ubudlo by kryptoúnosov aj kšeftovania so zozbieranými údajmi a na darknetových trhoch by sa dalo kúpiť oveľa menej uniknutých databáz.
Ak niekto chce KYC a plošné špehovanie, nech ich pokojne zavedie. Nech však zároveň určí konkrétnych ľudí, ktorí za to budú trestnoprávne zodpovední a skončia v base, keď niekto danú databázu vyhackuje a zneužije.
Lenže toto nikdy nenastane, pretože štát vás chce špehovať za každých okolností, aj za cenu, že tým maximálne ohrozí vaše súkromie. Francúzske obete kryptoúnosov, o ktorých píšeme vyššie, by vedeli rozprávať. A štát, samozrejme, nechce a nikdy nebude niesť za nič žiadnu zodpovednosť.
Férovejšie riešenie: cenovka za každý záznam
Basa len za to, že niekoho hacknú, by však nebola fér. Nehacknuteľný systém neexistuje a nikto by nemal sedieť za 0-day zraniteľnosť, ktorú proti nemu použil niekto iný. Férovejšia a zároveň účinnejšia verzia vyzerá takto:
- Pevná náhrada za každý uniknutý záznam, vyplatená priamo dotknutým ľuďom. Automaticky, bez súdov a bez dokazovania škody. Napríklad 500 € za záznam s citlivými údajmi (rodné číslo, číslo dokladu, podpis), takže únik databázy s miliónom ľudí by stál 500 miliónov €.
- Trestná zodpovednosť len za hrubú nedbanlivosť a zatajenie úniku. Hrubou nedbanlivosťou myslím napríklad roky neaktualizovaný systém, heslá uložené v čitateľnej podobe (plaintext) alebo zbieranie údajov, ktoré služba vôbec nepotrebuje.
- Ak zber nariaďuje štát, náhradu platí štát. Áno, zaplatíme to všetci z daní. O to viditeľnejšie však bude, koľko nás plošné špehovanie reálne stojí. Každý nový register ako e-faktúra či povinné KYC by mal v rozpočte jasnú cenovku.
Efekt: poisťovne by začali oceňovať každý uložený záznam. Najlacnejšou bezpečnosťou by bolo údaje vôbec nezbierať. O tom, koľko dát sa oplatí držať, by tak nerozhodoval úradník, ale trh.
Ak chcete zbierať akékoľvek informácie, v poriadku, ale musíte sa poistiť a vyjde vás to draho. Budete teda mať jasnú ekonomickú incentívu zabezpečiť, aby sa tvorba a dodanie vašej služby zaobišli bez zbierania osobných údajov.
A ľudia, ktorých údaje unikli, by konečne dostali odškodnenie. Nielen e-mail typu „Vaše údaje mohli byť kompromitované, odporúčame zmeniť si heslo“.
Ekonómovia tomu hovoria negatívna externalita. Dnes je únik údajov ako znečistená rieka: zisk zo zbierania má prevádzkovateľ, škodu nesú iní. Pevná náhrada je len starý princíp „znečisťovateľ platí“ použitý na dáta. Bruce Schneier to už v roku 2016 zhrnul v eseji Data Is a Toxic Asset: dáta sú toxické aktívum a ich ukladanie je nebezpečné.
Prečo práve 500 €?
Je to orientačná suma pre citlivé údaje. Sadzba by mala rásť s tým, ako veľmi môže únik človeku ublížiť:
- e-mail alebo telefónne číslo: rádovo jednotky eur,
- meno s adresou: desiatky eur,
- rodné číslo, číslo dokladu, podpis, zdravotné alebo majetkové údaje: stovky eur,
- adresa spolu s majetkom, teda presne to, čo vo Francúzsku slúžilo únoscom ako zoznam cieľov: ešte viac.
Presne takto by uvažovala poisťovňa. A firma by veľmi rýchlo zistila, že rodné číslo zákazníka na dodanie služby nepotrebuje.
Príklad zo Slovenska
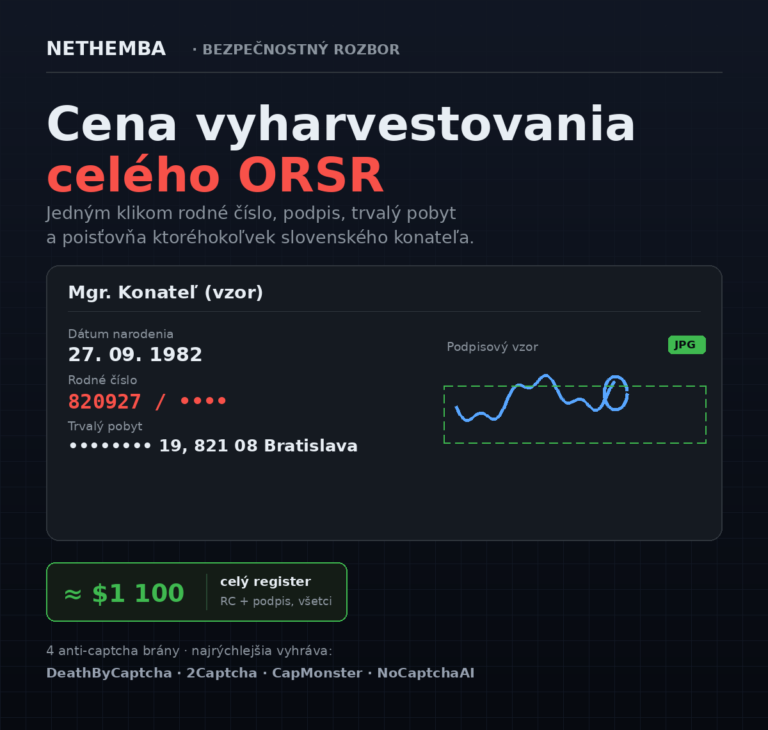
Od 17. augusta 2026 obchodný register podľa zákona verejne sprístupňuje rodné čísla, adresy trvalého pobytu, čísla občianskych preukazov a podpisové vzory konateľov a spoločníkov zhruba pol milióna firiem. Ide o státisíce ľudí. Zverejnenie je horšie než únik, lebo je natrvalo a pre každého, takže by sa malo rátať rovnako. Pri 500 € za záznam by štát za toto jedno legislatívne rozhodnutie zaplatil stovky miliónov eur. Myslím, že pri takej cenovke by si to parlament rozmyslel.
Dnes to funguje naopak
GDPR síce v čl. 82 dáva každému, komu porušenie spôsobilo škodu, právo na náhradu, ale tú si musí vysúdiť a škodu preukázať. Samotné porušenie GDPR na odškodnenie nestačí, ako v roku 2023 potvrdil Súdny dvor EÚ v rozsudku C-300/21 (Österreichische Post). A pokuty od dozorných úradov idú do štátneho rozpočtu, nie ľuďom, ktorých údaje unikli.
Čo na to GDPR: najlepšie je nezbierať
Nie je to žiadna exotika. GDPR presne toto odporúča už dnes, len obete z toho nemajú nič:
- Nezbierať vôbec. Podľa čl. 25 ods. 2 GDPR sa majú štandardne spracúvať „len osobné údaje, ktoré sú nevyhnutné pre každý konkrétny účel spracúvania“. Týka sa to množstva údajov, rozsahu spracúvania, doby uchovávania aj toho, kto k nim má prístup.
- Anonymizovať. Na anonymné údaje sa GDPR podľa odôvodnenia 26 vôbec nevzťahuje a skutočne anonymný údaj nikoho neohrozí, ani keď unikne. Skutočná anonymizácia je však ťažšia, než vyzerá. Už v roku 2000 Latanya Sweeney ukázala, že PSČ, dátum narodenia a pohlavie stačia na jednoznačnú identifikáciu 87 % obyvateľov USA. Odstrániť z databázy meno nestačí.
- Pseudonymizovať. Ak sa bez osobných údajov naozaj nedá, čl. 25 ods. 1 a čl. 32 ods. 1 písm. a) uvádzajú pseudonymizáciu a šifrovanie ako základné ochranné opatrenia. Ako na to prakticky, rozpisuje Európsky výbor pre ochranu údajov v usmerneniach 01/2025 o pseudonymizácii a v usmerneniach 4/2019 k špecificky navrhnutej a štandardnej ochrane údajov.
Pevná náhrada za každý uniknutý záznam by z týchto odporúčaní urobila tvrdú ekonomickú realitu.
Námietky
„KYC je nevyhnutné v boji proti praniu špinavých peňazí.“ Dôkazy o jeho účinnosti sú veľmi slabé. Podľa analýzy Ronalda Pola (2020) zasiahnu pravidlá proti praniu špinavých peňazí menej ako 0,1 % výnosov z trestnej činnosti. Cenu za ne platia všetci zákazníci, ktorých údaje sa zbierajú, a pri úniku aj svojím súkromím.
„Firmy by to položilo.“ Tie, ktoré zbierajú oveľa viac, než potrebujú, áno. O to presne ide. Firma, ktorá drží len nevyhnutné údaje, zaplatí za poistenie málo.
„Ako zistiť, z ktorej databázy únik pochádza?“ Uniknuté databázy sa dajú zväčša priradiť podľa štruktúry a obsahu. Poctivý prevádzkovateľ si navyše môže do databázy vložiť kontrolné záznamy (canary records): ak sa v uniknutých dátach neobjavia, ľahko dokáže, že únik nepochádza od neho. A aj preto má byť zatajenie úniku trestné.
Čo by to znamenalo pre nás ako firmu
Riešenie s pevnou náhradou si ako majiteľ firmy viem predstaviť aj voči našim zákazníkom, o ktorých zbierame informácie. A príde mi férové.
Ako firma však nemôžeme o klientoch nezbierať vôbec nič. Faktúra musí podľa § 74 zákona o DPH obsahovať meno, adresu a IČ DPH odberateľa a podľa § 76 ju musíme 10 rokov uchovávať.
Hoci by sme radi poskytovali naše služby anonymne a za anonymné kryptomeny, bohužiaľ to nejde. Platiť u nás môžete aj stablecoinmi so zľavou 4 %, faktúru s menom a adresou však vystaviť musíme. Štát nás núti zbierať osobné informácie zákazníkov a následne ich aj chrániť.
Podobne to majú mobilní operátori. V Česku si predplatenú SIM kartu stále kúpite bez identifikácie. Slovenský operátor musí podľa § 86 ods. 2 písm. b) zákona o elektronických komunikáciách získať a evidovať údaje aj o zákazníkovi s predplatenou kartou, a to v rozsahu § 110 ods. 2 písm. a): meno, adresu trvalého pobytu, rodné číslo, číslo občianskeho preukazu a štátnu príslušnosť.
Tlak na odškodnenie obetí by podľa mňa posunul aj túto legislatívu. Poistenie pre prípad úniku by bolo pre slovenského operátora, ktorý musí evidovať rodné čísla zákazníkov s predplatenkou, drahšie ako pre českého, ktorý to robiť nemusí.
Ako sa povinnej registrácii SIM karty dá aspoň čiastočne vyhnúť, sme písali v článku Ako maximálne zabezpečiť anonymitu pri mobilnom prístupe do Internetu.
Ekonomické incentívy by spôsobili, že by sa v spoločnosti zbierali len také informácie, ktoré sú skutočne nevyhnutné na dodanie či vykonanie služby. Nie nadmerné zbieranie, ktoré vyplýva z toho, že štát a jeho úradníci chcú mať maximálnu kontrolu nad obyvateľstvom (KYC, eKasa, e-faktúra atď.).
Na záver
Údaje, ktoré nezbierate, nemôžu uniknúť, nedajú sa predať a nikto kvôli nim nezaklope na dvere vašej rodiny.
Kým prevádzkovateľ nemusí obete odškodniť, bude pre neho únik databázy lacnejší než jej zabezpečenie a štát aj firmy budú zbierať všetko.
Stačí dať každému záznamu cenu a o zvyšok sa postará trh.