Obchádzanie Webových Aplikačných Firewallov

Zajtra (29.3) o 16:30 na MFF-UK v miestnosti F1-108 mám predposlednú prezentáciu o obchádzaní webových aplikačných firewallov (Bypassing Web Application Firewalls). Pri tej príležitosti som sa rozhodol publikovať slajdy k uvedenej prezentácií, samotnú prezentáciu je možné stiahnuť v PDF aj tu.

Dokončil som aj sprievodný „proceeding paper“, ktorý čaká ešte na review Samyho Kamkara.

Je možné, že ide o moju poslednú prezentáciu vytvorenú v OpenOffice Impress, nakoľko ma oslovil nástroj prezi.com.

Posledné 4 bonusové slajdy uvedenej prezentácie nesúvisia nijako s WAF, ale len popisujú najjednoduchší „proof-of-concept“ UI redressing útokov ako clickjacking, útok na CSS históriu a potenciálne spôsoby zneužitia.
more insights

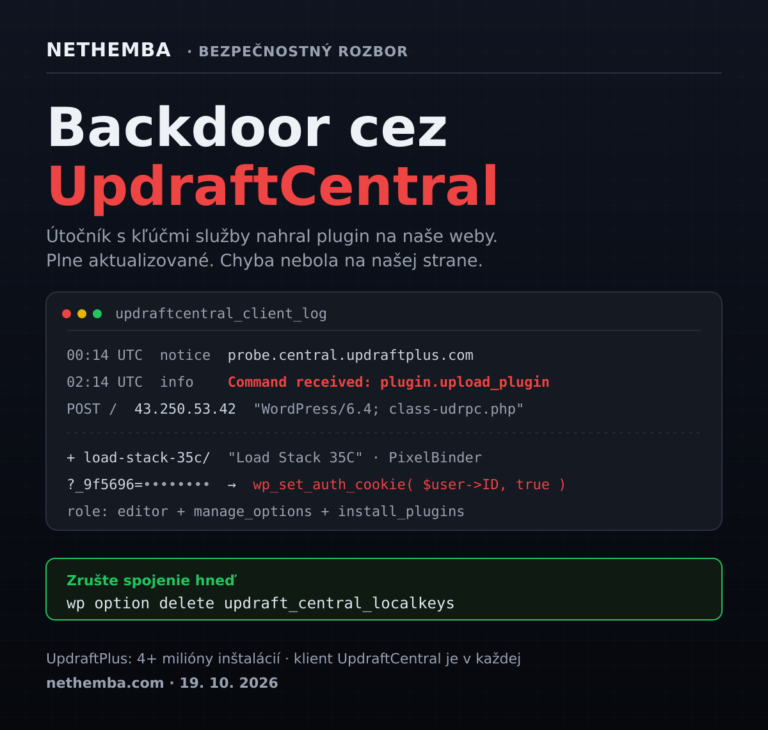
Kritický bezpečnostný problém UpdraftCentral: útočník s kľúčmi služby nahral backdoor na naše weby

V noci na 19. októbra 2026 útočník zneužil službu UpdraftCentral, ktorá je súčasťou zálohovacieho pluginu UpdraftPlus s viac ako 4 miliónmi inštalácií, a na dva z našich troch webov nahral backdoor. Naše weby boli plne aktualizované a chyba nebola na našej strane: útočník podpisoval príkazy platnými kľúčmi, ktoré generuje a uchováva služba UpdraftCentral Cloud. Zverejňujeme rozbor backdooru, indikátory kompromitácie a postup, ako si skontrolovať vlastné weby. Výrobca neskôr potvrdil, že útočník získal zákaznícku databázu teamupdraft.com vrátane kľúčov UpdraftCentral.

Read more >
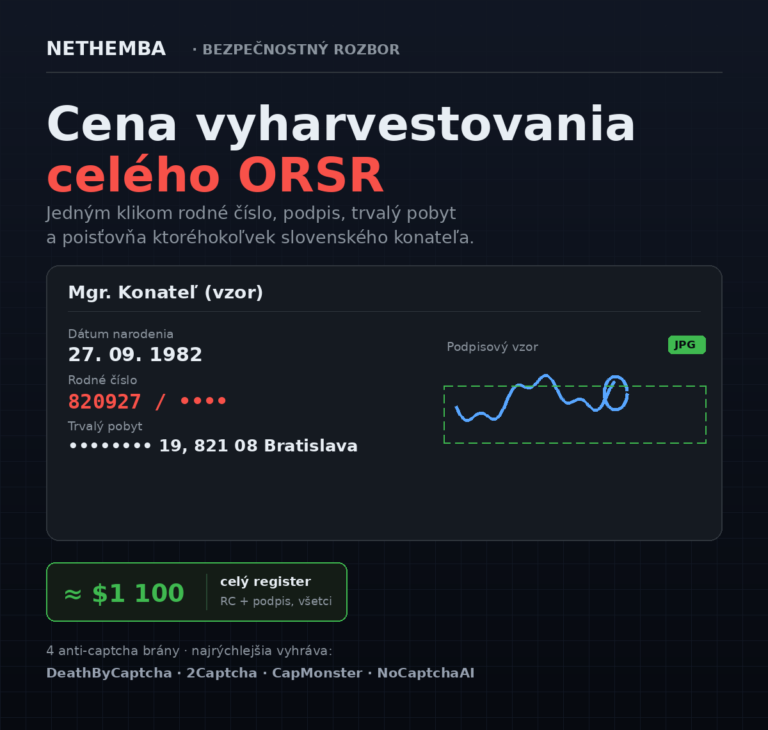
Rozlomená pečať obchodného registra, z ktorej unikajú záznamy s rodnými číslami

Štát ako najväčšia hrozba súkromia

Zákon č. 29/2026 Z. z. zverejnil rodné čísla, adresy a podpisové vzory slovenských konateľov — nie je to chyba, je to napísané v nezmyselnom, súkromie ohrozujúcom zákone. Sme presvedčení, že najväčšou hrozbou pre súkromie občanov je dnes samotný štát.

Read more >