Obchádzanie Webových Aplikačných Firewallov

Zajtra (29.3) o 16:30 na MFF-UK v miestnosti F1-108 mám predposlednú prezentáciu o obchádzaní webových aplikačných firewallov (Bypassing Web Application Firewalls). Pri tej príležitosti som sa rozhodol publikovať slajdy k uvedenej prezentácií, samotnú prezentáciu je možné stiahnuť v PDF aj tu.

Dokončil som aj sprievodný „proceeding paper“, ktorý čaká ešte na review Samyho Kamkara.

Je možné, že ide o moju poslednú prezentáciu vytvorenú v OpenOffice Impress, nakoľko ma oslovil nástroj prezi.com.

Posledné 4 bonusové slajdy uvedenej prezentácie nesúvisia nijako s WAF, ale len popisujú najjednoduchší „proof-of-concept“ UI redressing útokov ako clickjacking, útok na CSS históriu a potenciálne spôsoby zneužitia.
more insights

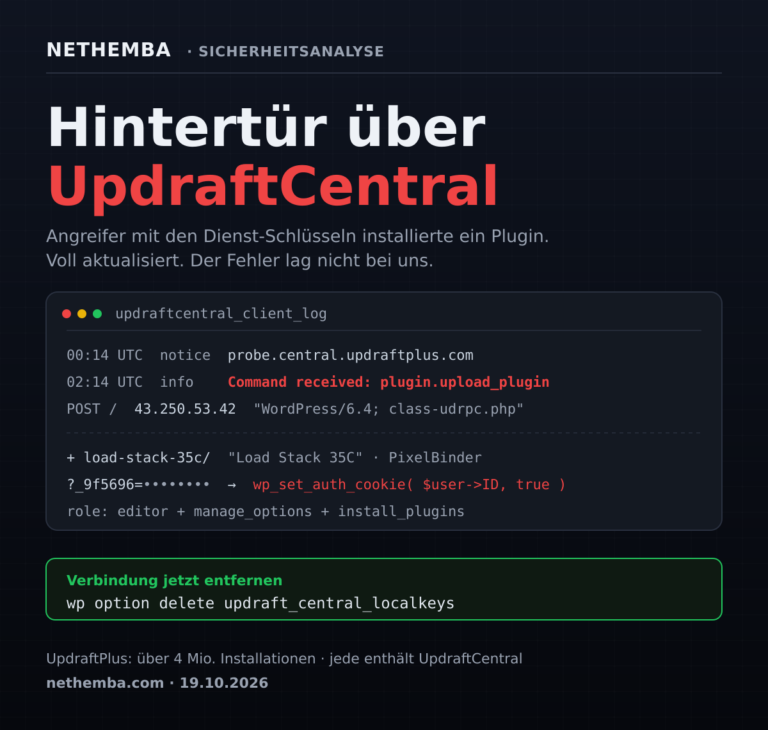
Kritisches Sicherheitsproblem bei UpdraftCentral: Ein Angreifer mit den Schlüsseln des Dienstes installierte eine Hintertür auf unseren Websites

In der Nacht zum 19. Oktober 2026 missbrauchte ein Angreifer UpdraftCentral, den Fernverwaltungsdienst des Backup-Plugins UpdraftPlus mit über 4 Millionen Installationen, und installierte auf zwei unserer drei Websites eine Hintertür. Unsere Websites waren vollständig aktuell, der Fehler lag nicht bei uns: Der Angreifer signierte seine Befehle mit gültigen Schlüsseln, die der Dienst UpdraftCentral Cloud erzeugt und verwahrt. Wir veröffentlichen eine Analyse der Hintertür, Indikatoren einer Kompromittierung und eine Anleitung zur Prüfung eigener Websites. Der Hersteller bestätigte später, dass der Angreifer die Kundendatenbank von teamupdraft.com einschließlich der UpdraftCentral-Schlüssel erbeutet hat.

Read more >