Advanced Exploitation with Metasploit

Minulý týždeň (12-14.11.2010) sme sa zúčastnili bezpečnostného semináru Bez(a)Dis v Košiciach. Osobne si myslim, že náš penetračný tester Norbert Szetei mal jednu z najzaujímavejších prezentácií v ktorej prakticky demonštroval novú funkcionalitu Metasploitu – použitie db_autopwn, vncinject, použitie meterpretera, passiveX ako aj generovanie vlastného trojana.

Videozáznam tejto prednášky, ktorý odporúčam pozrieť je k dispozícií tu.

Samotná prezentácia v PDF formáte k dispozícii tu.

Norbert Szetei pracuje ako penetračný tester pre spoločnosť Nethemba a cieľom prezentácie bolo poukázať na sofistikované techniky, ktoré využívame pri penetračných testoch našich klientov.
more insights

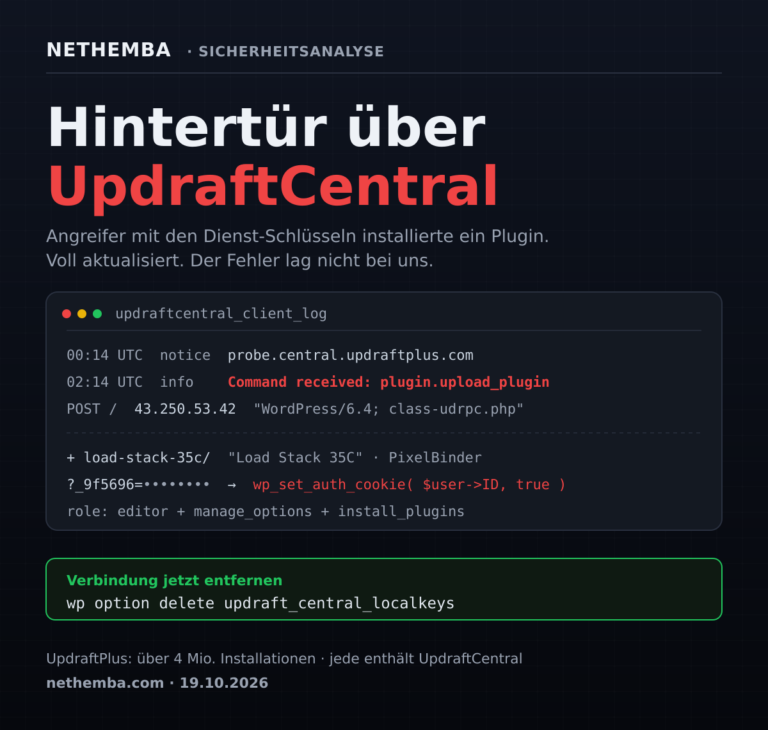
Kritisches Sicherheitsproblem bei UpdraftCentral: Ein Angreifer mit den Schlüsseln des Dienstes installierte eine Hintertür auf unseren Websites

In der Nacht zum 19. Oktober 2026 missbrauchte ein Angreifer UpdraftCentral, den Fernverwaltungsdienst des Backup-Plugins UpdraftPlus mit über 4 Millionen Installationen, und installierte auf zwei unserer drei Websites eine Hintertür. Unsere Websites waren vollständig aktuell, der Fehler lag nicht bei uns: Der Angreifer signierte seine Befehle mit gültigen Schlüsseln, die der Dienst UpdraftCentral Cloud erzeugt und verwahrt. Wir veröffentlichen eine Analyse der Hintertür, Indikatoren einer Kompromittierung und eine Anleitung zur Prüfung eigener Websites. Der Hersteller bestätigte später, dass der Angreifer die Kundendatenbank von teamupdraft.com einschließlich der UpdraftCentral-Schlüssel erbeutet hat.

Read more >