Advanced Exploitation with Metasploit

Minulý týždeň (12-14.11.2010) sme sa zúčastnili bezpečnostného semináru Bez(a)Dis v Košiciach. Osobne si myslim, že náš penetračný tester Norbert Szetei mal jednu z najzaujímavejších prezentácií v ktorej prakticky demonštroval novú funkcionalitu Metasploitu – použitie db_autopwn, vncinject, použitie meterpretera, passiveX ako aj generovanie vlastného trojana.

Videozáznam tejto prednášky, ktorý odporúčam pozrieť je k dispozícií tu.

Samotná prezentácia v PDF formáte k dispozícii tu.

Norbert Szetei pracuje ako penetračný tester pre spoločnosť Nethemba a cieľom prezentácie bolo poukázať na sofistikované techniky, ktoré využívame pri penetračných testoch našich klientov.
more insights

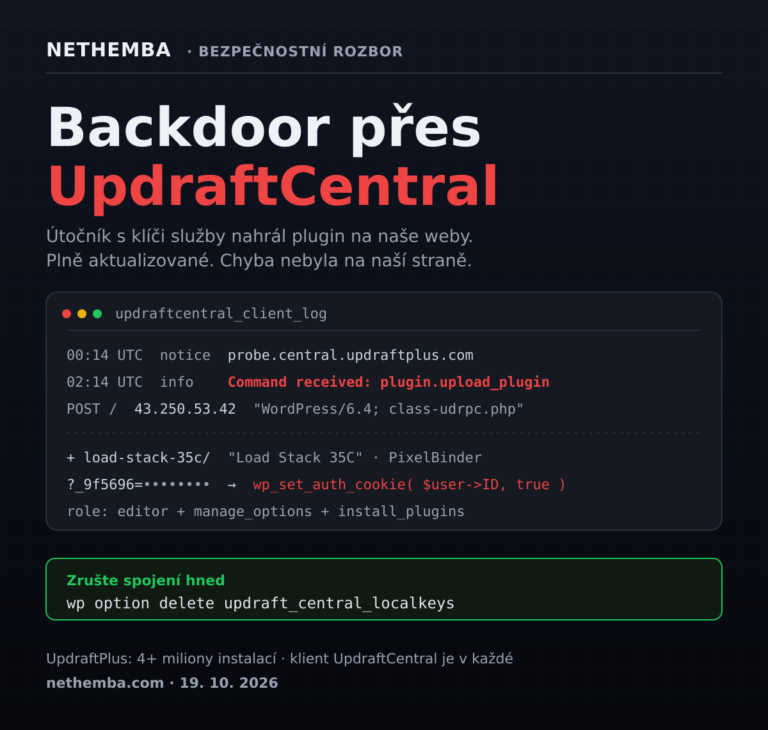
Kritický bezpečnostní problém UpdraftCentral: útočník s klíči služby nahrál backdoor na naše weby

V noci na 19. října 2026 útočník zneužil službu UpdraftCentral, která je součástí zálohovacího pluginu UpdraftPlus s více než 4 miliony instalací, a na dva z našich tří webů nahrál backdoor. Naše weby byly plně aktualizované a chyba nebyla na naší straně: útočník podepisoval příkazy platnými klíči, které generuje a uchovává služba UpdraftCentral Cloud. Zveřejňujeme rozbor backdooru, indikátory kompromitace a postup, jak si zkontrolovat vlastní weby. Výrobce později potvrdil, že útočník získal zákaznickou databázi teamupdraft.com včetně klíčů UpdraftCentral.

Read more >