




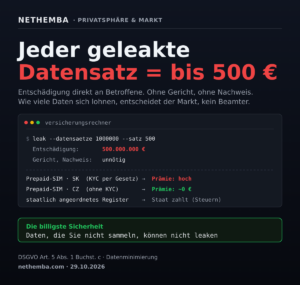
Ein marktwirtschaftlicher Weg, die übermäßige flächendeckende Datensammlung einzudämmen (staatliche Register, KYC-Datenbanken, E-Rechnungen usw.)
Solange ein Datenleck den Betreiber nichts kostet, sammeln Staat und Unternehmen alles. Eine feste Entschädigung für jeden geleakten Datensatz, direkt an die Betroffenen ausgezahlt, würde übermäßige Datensammlung unrentabel machen – um den Rest kümmert sich...
Mehr lesen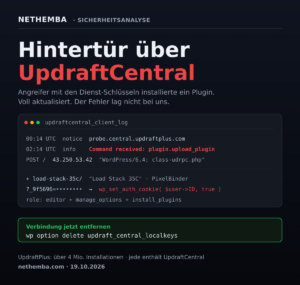
Kritisches Sicherheitsproblem bei UpdraftCentral: Ein Angreifer mit den Schlüsseln des Dienstes installierte eine Hintertür auf unseren Websites
In der Nacht zum 19. Oktober 2026 missbrauchte ein Angreifer UpdraftCentral, den Fernverwaltungsdienst des Backup-Plugins UpdraftPlus mit über 4 Millionen Installationen, und installierte auf zwei unserer drei Websites eine Hintertür. Unsere Websites waren vollständig aktuell,...
Mehr lesen
Sommer 2026 bei Nethemba: zwei Hacker-Rabatte von 13,37 % kombinieren (bis zu ~25 % auf alles) + KI-gestützte Pentests, denen Sie wirklich vertrauen können
Der Sommer ist da — und mit ihm unsere liebste Tradition. Der Hacker-Rabatt von 13,37 % ist zurück. Dieses Jahr gehen wir aber noch weiter: Sie können einen zweiten Rabatt von 13,37 % obendrauf legen...
Mehr lesen
