Obchádzanie Webových Aplikačných Firewallov

Zajtra (29.3) o 16:30 na MFF-UK v miestnosti F1-108 mám predposlednú prezentáciu o obchádzaní webových aplikačných firewallov (Bypassing Web Application Firewalls). Pri tej príležitosti som sa rozhodol publikovať slajdy k uvedenej prezentácií, samotnú prezentáciu je možné stiahnuť v PDF aj tu.

Dokončil som aj sprievodný „proceeding paper“, ktorý čaká ešte na review Samyho Kamkara.

Je možné, že ide o moju poslednú prezentáciu vytvorenú v OpenOffice Impress, nakoľko ma oslovil nástroj prezi.com.

Posledné 4 bonusové slajdy uvedenej prezentácie nesúvisia nijako s WAF, ale len popisujú najjednoduchší „proof-of-concept“ UI redressing útokov ako clickjacking, útok na CSS históriu a potenciálne spôsoby zneužitia.
more insights

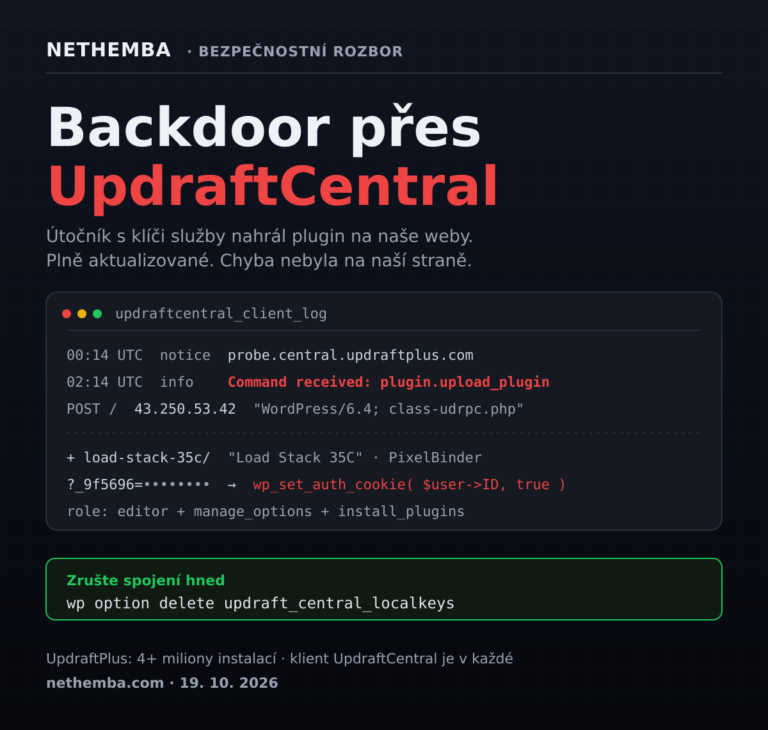
Kritický bezpečnostní problém UpdraftCentral: útočník s klíči služby nahrál backdoor na naše weby

V noci na 19. října 2026 útočník zneužil službu UpdraftCentral, která je součástí zálohovacího pluginu UpdraftPlus s více než 4 miliony instalací, a na dva z našich tří webů nahrál backdoor. Naše weby byly plně aktualizované a chyba nebyla na naší straně: útočník podepisoval příkazy platnými klíči, které generuje a uchovává služba UpdraftCentral Cloud. Zveřejňujeme rozbor backdooru, indikátory kompromitace a postup, jak si zkontrolovat vlastní weby. Výrobce později potvrdil, že útočník získal zákaznickou databázi teamupdraft.com včetně klíčů UpdraftCentral.

Read more >
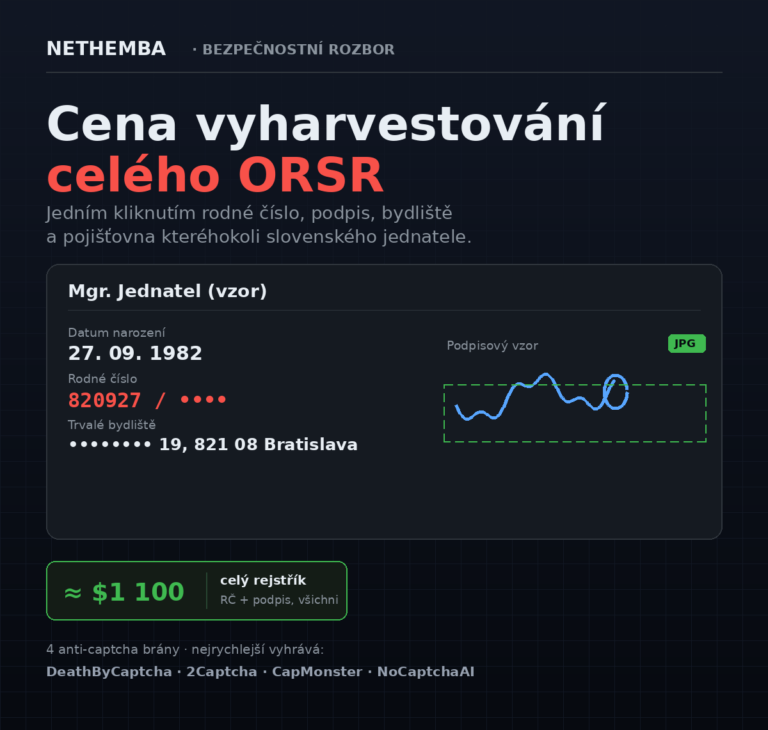
Rozlomená pečeť obchodního rejstříku, ze které unikají záznamy s rodnými čísly

Stát jako největší hrozba soukromí

Nesmyslný slovenský zákon zveřejnil rodná čísla, adresy a podpisové vzory jednatelů — a není to chyba, je to napsáno v § 100 odst. 3. Jsme přesvědčeni, že největší hrozbou pro soukromí občanů je dnes samotný stát.

Read more >